Codex w chmurze po DevDay 2026: środowiska, nowe CLI i code review
Codex w chmurze uruchamia zadania agenta w gotowym środowisku z repozytoriami, zależnościami i narzędziami. Praca trwa także przy zamkniętym laptopie. Na DevDay 2026 OpenAI pokazało też odświeżone Codex CLI, nowy code review i Codex Security Cloud. Opisuję, co się zmienia i co zespół musi ustawić, zanim puści agenta bez nadzoru.
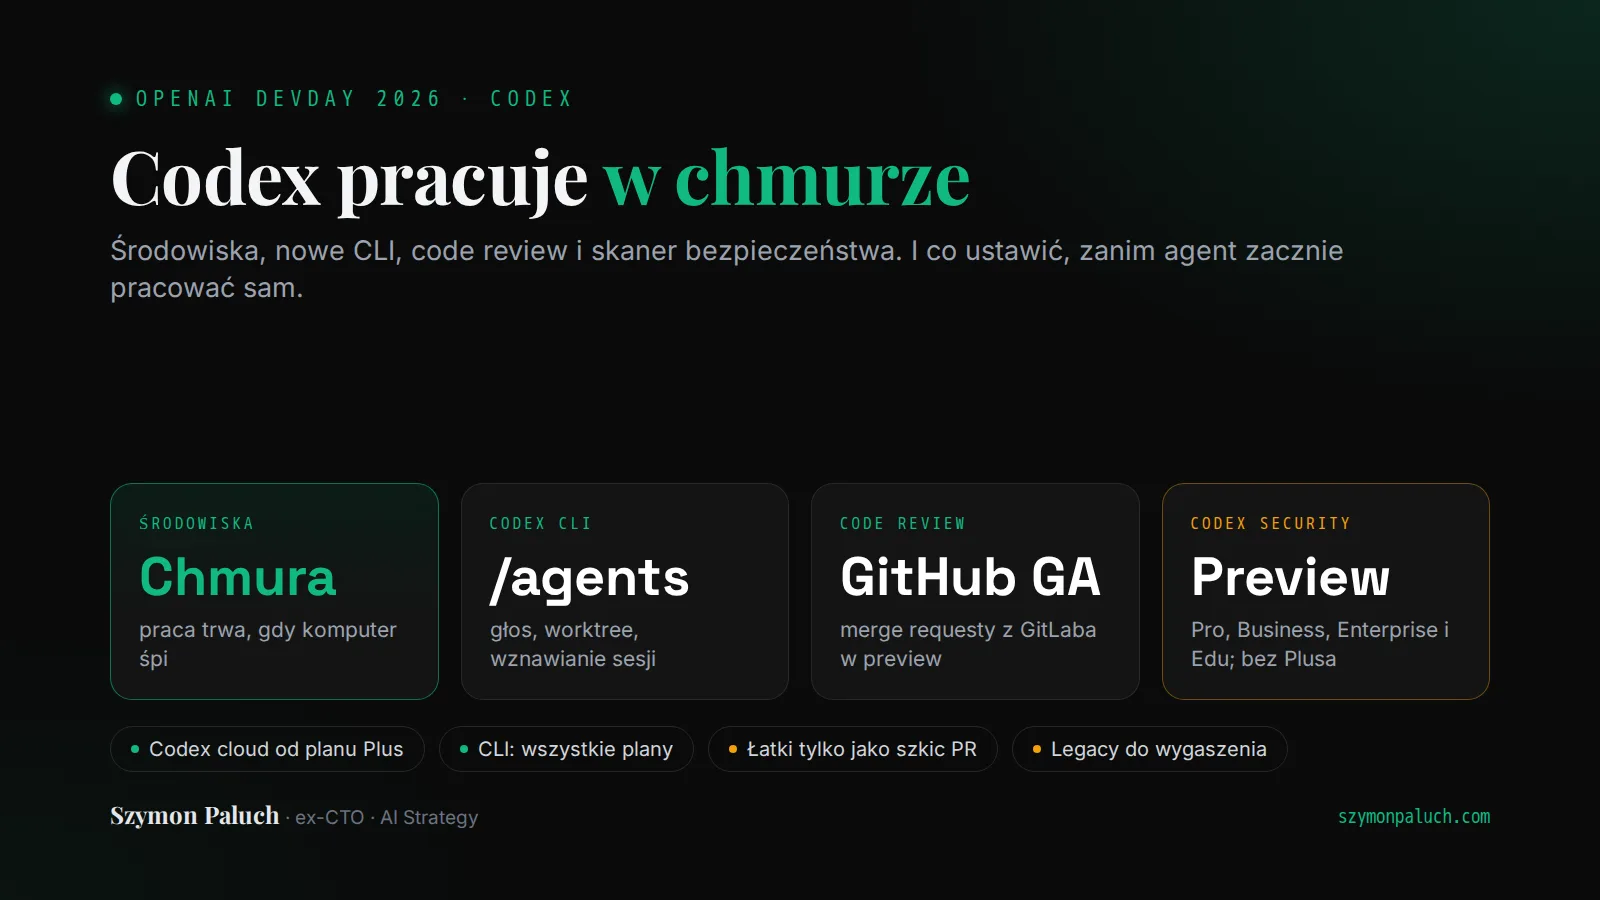
Na DevDay 2026 Codex dostał cztery nowości: pracę w chmurze, odświeżone CLI, nowy code review i skaner Codex Security Cloud. Jeszcze ich nie testowałem. Znam za to problem, który mają rozwiązać. Na co dzień oddaję agentom kodującym część pracy w repozytoriach i wiem, gdzie to się psuje.
Ten tekst dotyczy tylko Codexa. Resztę opisałem w przeglądzie całego DevDay 2026, od nowych modeli po agentów Dots.
Czym jest Codex w chmurze?
Codex w chmurze pracuje poza Twoim komputerem. Zaczynasz od środowiska chmurowego. OpenAI opisuje je jako gotową konfigurację, której używasz wiele razy: repozytoria, zależności, narzędzia i ustawienia dostępu. Codex sam przegląda repozytoria, przygotowuje konfigurację i testuje ją razem z Tobą. Potem publikujesz środowisko. Każde nowe zadanie dostaje z niego własną, izolowaną przestrzeń roboczą.
Pracę zlecasz z aplikacji desktopowej, z przeglądarki albo z telefonu. Według dokumentacji Codex pracuje dalej, gdy komputer śpi. Z terminala wystarczy komenda codex cloud. Wysyłasz nią pracę do przygotowanego środowiska, a gotowy wynik nakładasz potem na lokalne repozytorium.
OpenAI obiecuje też zespołom wspólną konfigurację z zatwierdzonymi ustawieniami i uprawnieniami. Dla mnie to największa zmiana. Dziś w wielu zespołach każdy stawia agenta u siebie i sam decyduje, do czego ten agent ma dostęp. Wspólne środowisko przenosi te decyzje w jedno miejsce. Ktoś musi je jednak podjąć.
Codex w chmurze działa w planach Plus, Pro, Business, Healthcare, Education i Enterprise. Free i Go go nie mają. Starsza wersja, Codex Cloud (Legacy), nadal obsługuje code review oraz integracje z Linear i GitHubem. OpenAI zapowiada, że ją wygasi.
Ten sam silnik trafia do programistów, którzy budują własne produkty. Od 10 września OpenAI udostępnia go jako API w publicznej becie, a na DevDay dołożyło do niego computer use. Opisałem, jak Agents API oddaje harness Codexa do dyspozycji Twojej aplikacji.
Co nowego w Codex CLI?
W terminalu OpenAI pokazało głos, widok /agents i poprawki codziennej pracy. Głosem zaczynasz pracę agenta i nim sterujesz. Widok /agents otwiera centrum dowodzenia agentami. Przekazujesz z niego pracę i śledzisz kilka zadań naraz. Możesz też poprawić wcześniejszy prompt, wrócić do przerwanej sesji i pracować w git worktree. Nowe CLI trafia do wszystkich planów.
Większość tych funkcji działała przed konferencją. Kod rozmów głosowych trafił do repozytorium 7 września. Wersja 0.156.0 z 22 września włączyła głos domyślnie, z przełącznikiem pod F8. Ta sama wersja pozwala filtrować zadania po statusie i zakładać sesje w worktree prosto z panelu agentów. Poprawia też powrót do sesji i edycję wcześniejszych promptów. Oficjalna lista komend CLI nie wymienia jeszcze /agents.
Z tej listy najwięcej zmienia moim zdaniem worktree. W gicie to osobny katalog roboczy dla innej gałęzi tego samego repozytorium. Dwa agenty w jednym katalogu potrafią nadpisać sobie pliki. W osobnych worktree każdy siedzi na swojej gałęzi, a wyniki scalasz jak zwykłe pull requesty. Głos to wygoda. Nie zmieni tego, ile pracy agentów zdążysz sprawdzić w ciągu dnia, a właśnie to zwykle ogranicza zespół.
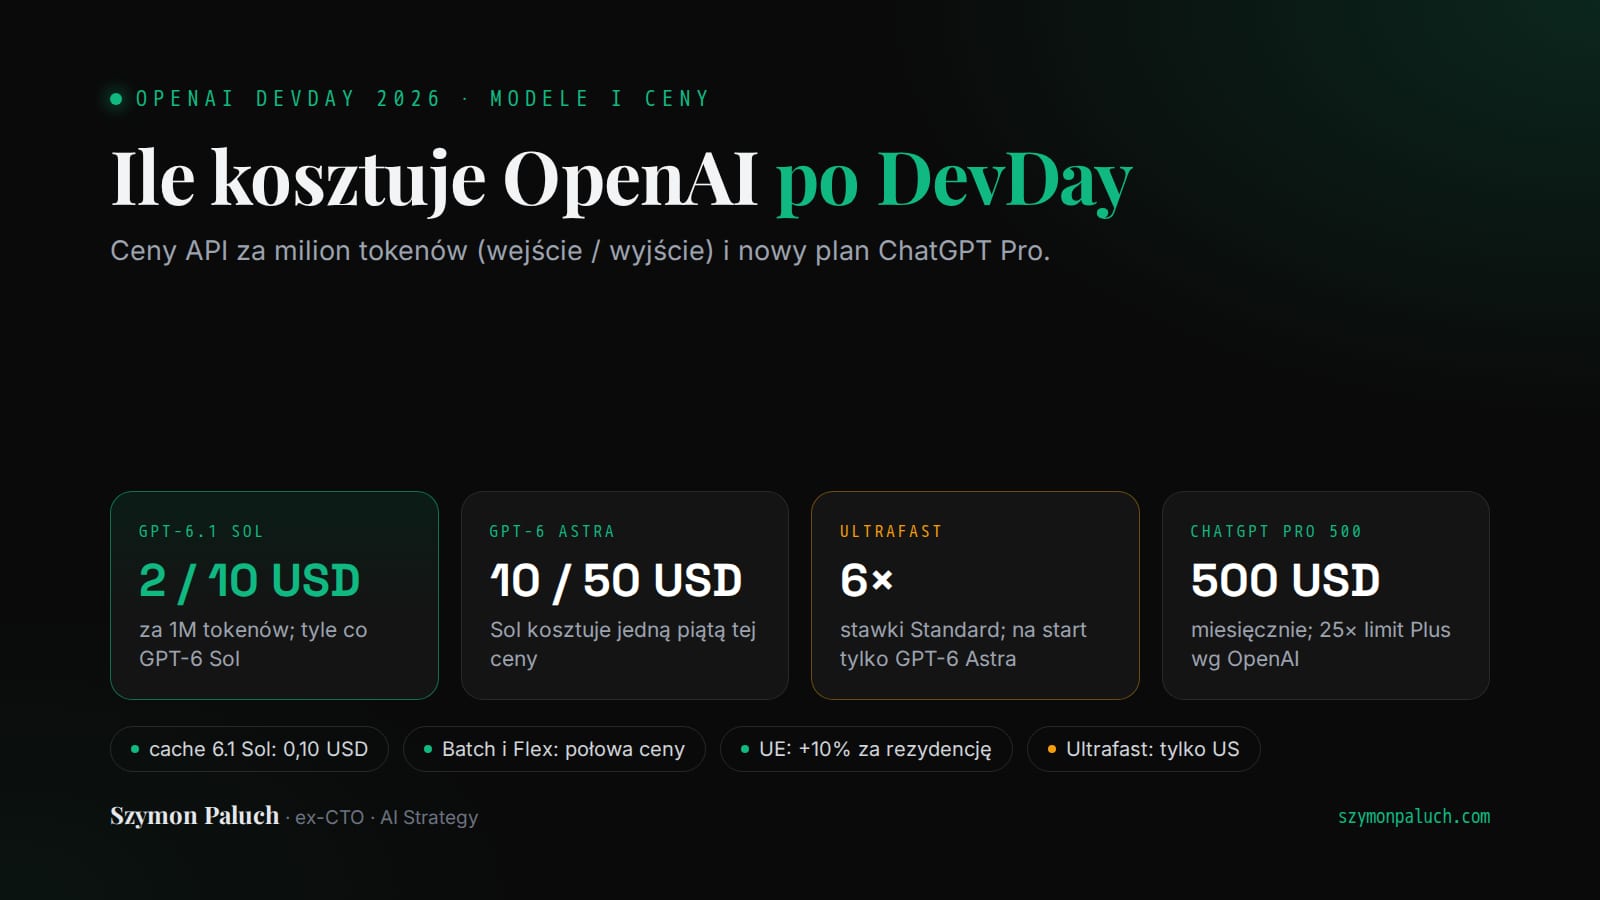
Zmienił się też model. W wersji 0.159.1, wydanej w dniu DevDay, domyślnym modelem CLI został GPT-6.1 Sol. Tryb Ultrafast dla niego ma przyjść później. Na razie Ultrafast działa w Codex z GPT-6 Astra, w planie Pro 500 i w części planów Enterprise i Edu. Generuje tokeny do 8 razy szybciej. Limity planu zużywa jednak też 8 razy szybciej.
OpenAI zaznacza, że ta liczba dotyczy tempa, w jakim model generuje tokeny. Nie mówi nic o czasie całej pracy. Stawki i tryby rozpisałem w tekście o cenach GPT-6.1 Sol i szybszym trybie Ultrafast.
Code review w Codex: GitHub, GitLab i przeglądy w chmurze
Nowy code review działa w aplikacji desktopowej ChatGPT. Czytasz skrót zmian, przeglądasz diffy i pytasz Codex, gdzie widzi ryzyko. Potem wysyłasz uwagi do pull requesta na GitHubie albo do merge requesta na GitLabie. Mają go wszystkie plany.
Code review dla GitHuba jest ogólnie dostępny. Merge requesty z GitLaba działają w wersji preview. Przeglądy merge requestów z GitLaba, jednorazowe i automatyczne, są w becie od 19 sierpnia.
Druga nowość to automatyczne przeglądy w chmurze. Potrzebujesz konektora ChatGPT Codex, uprawnień do repozytorium i włączonej opcji automatycznych przeglądów. Wtedy Codex przejrzy pull request na GitHubie, zanim sam do niego zajrzysz. Komentarze trafią na GitHuba i do Code Review. Środowiska chmurowego do tego nie potrzebujesz.
Przegląd w czacie sam niczego nie publikuje. Nie dodaje komentarzy, nie zatwierdza zmian i nie scala kodu. To Ty wybierasz, które uwagi pójdą dalej. Jest też haczyk dla zespołów, które płacą za Codex kluczem API. Według cennika ta opcja nie ma funkcji chmurowych. Code review na GitHubie w niej nie zadziała.
Projektujesz albo wdrażasz agentów u klientów? W naszym kolektywie konsultantów AI przygotujesz się do certyfikacji partnerskich dostawców AI i będziesz uczyć się z innymi. Gdy pojawi się pasujące zlecenie, możemy zaprosić Cię do projektu.
Czym jest Codex Security Cloud?
Codex Security Cloud to wtyczka, która skanuje repozytoria z GitHuba w Codex cloud. Przejrzy całe repozytorium, kiedy zechcesz, albo według harmonogramu. Może też na bieżąco sprawdzać nowe commity. Codex bada znaleziska, usuwa duplikaty i szykuje poprawki w chmurze, także przy zamkniętym laptopie.
Pracuje w czterech krokach. Najpierw buduje model zagrożeń, potem skanuje kod. Następnie próbuje odtworzyć prawdopodobne podatności w piaskownicy, żeby odsiać fałszywe alarmy. Na końcu proponuje poprawkę. Sam jej nie nakłada. Przycisk „Fix with Codex” tworzy propozycję łatki, a Ty ją przeglądasz, zanim utworzysz szkic pull requesta. Według OpenAI narzędzie uzupełnia SAST i go nie zastępuje.
Status czytaj uważnie. Dokumentacja nazywa produkt research preview. Działa w przeglądarce i w aplikacji desktopowej, w planach Pro, Business, Enterprise i Edu. Plusa na tej liście nie ma. Nie znalazłem też, ile to kosztuje.
OpenAI dorzuca dostęp do modeli z Daybreak Blue bez osobnego wniosku do programu Daybreak. Łatwo wziąć tę nazwę za model. Daybreak Blue to poziom dostępu w programie Daybreak, który OpenAI prowadzi dla zatwierdzonych zespołów bezpieczeństwa. Daje uniwersalne modele, takie jak GPT-5.6 Sol, do pracy obronnej, na przykład żeby szukać podatności albo analizować malware. Drugi poziom, Daybreak Red, wymaga osobnej zgody.
Co ustawić, zanim agent popracuje w chmurze bez nadzoru?
Chmura odpina agenta od laptopa. Agent może pracować w nocy, a rano czeka na Ciebie diff. To wygodne. Tylko że w nocy nikt nie podejmie za Ciebie decyzji. Te cztery musisz podjąć wcześniej.
Uprawnienia i sekrety w środowisku
Każde nowe zadanie startuje z opublikowanego środowiska. Traktuj je więc jak konto serwisowe. Wpisz tylko te sekrety, bez których agent nie zbuduje projektu i nie puści testów. Klucz do produkcyjnej bazy nie ma tam czego szukać. Ustal też, kto może zmieniać i publikować środowisko. Każda jego zmiana trafi do kolejnych zadań.
W Claude Code tę rolę pełni konfiguracja zarządzana. Reguły organizacji zapisuje się w pliku managed-settings.json i deweloper nie osłabi ich własnymi ustawieniami. Przy okazji odznaki Claude Code opisałem, jak działają reguły zarządzane i kolejność deny, ask, allow. W Codex cloud podobną rolę ma pełnić wspólne środowisko z zatwierdzonymi ustawieniami. Zanim mu zaufasz, sprawdź na próbnym zadaniu jedną dozwoloną i jedną zabronioną operację.
Co agent może scalić
Domyślnie jest tu rozsądnie. Przegląd w czacie niczego nie zatwierdza ani nie scala, a Codex Security kończy na szkicu pull requesta. Nie psuj tego po swojej stronie. Sprawdź, jakie prawa do repozytorium dostaje konektor. Ustaw ochronę głównej gałęzi tak, żeby bez zgody człowieka nic do niej nie weszło. Agent otwiera pull request, człowiek go scala.
Kto recenzuje recenzenta
Automatyczny przegląd traktuj jako pierwsze sito. Jeśli pull request napisał Codex i przegląda go Codex, po obu stronach stoi ten sam dostawca. Recenzent może mieć te same ślepe plamy co autor. Zmiany w płatnościach, dostępach i danych osobowych niech dalej ogląda człowiek. Przez pierwsze tygodnie zapisuj też, ile uwag recenzenta trafiło. Bez tej liczby nie wiesz, ile mu ufać.
Testy, które łapią błędy
Agent kodujący ocenia swoją pracę głównie po testach. Zielony wynik mówi mu, że skończył. Jeśli testy też pisze agent, ten sygnał bywa pusty. Test może przejść nawet wtedy, gdy ktoś odwróci warunek w kodzie. Pokrycie kodu tego nie pokaże, bo mierzy tylko, co się wykonało. Na produkcyjnym kodzie mierzyłem to wynikiem mutacyjnym, który pokazuje, czy pękłaby choć jedna asercja.
Zacznij od jednego repozytorium z dobrymi testami. Włącz tam automatyczny code review na dwa tygodnie. Każdą uwagę Codexa oznacz jako trafną albo chybioną. Z tą listą zdecydujesz, czy agent dostanie środowisko w chmurze i pracę na noc.
The Agentic Architect
Praktyczne wzorce, case studies i nowinki o AI. Zero spamu, raz w tygodniu.
Dostaniesz jednego maila z prośbą o potwierdzenie. Wypiszesz się jednym kliknięciem. Polityka prywatności
Źródła i data sprawdzenia
- OpenAI: DevDay 2026 recap
- Dokumentacja Codexa: Cloud environments
- Dokumentacja Codexa: Code review
- Dokumentacja Codex Security
- Codex CLI 0.156.0 na GitHubie
- Cennik Codexa
Stan na 29 września 2026.
Najczęstsze pytania
Czym jest Codex w chmurze?
Codex w chmurze to tryb, w którym agent OpenAI pracuje nad kodem poza Twoim komputerem. Korzysta ze środowiska z repozytoriami, zależnościami, narzędziami i ustawieniami dostępu. Każde zadanie dostaje osobną, izolowaną przestrzeń roboczą. Pracę zlecisz z aplikacji desktopowej, z przeglądarki albo z telefonu.
Czy Codex działa przy zamkniętym laptopie?
Tak, jeśli pracuje w Codex cloud. Według dokumentacji OpenAI praca trwa także wtedy, gdy komputer śpi. Sesja uruchomiona lokalnie w CLI potrzebuje włączonego komputera. Z terminala możesz jednak wysłać pracę do chmury komendą codex cloud.
Który plan ChatGPT ma Codex cloud?
Według OpenAI Codex w chmurze działa w planach Plus, Pro, Business, Healthcare, Education i Enterprise. Free i Go go nie mają. Odświeżone Codex CLI i nowy code review trafiają do wszystkich planów.
Czy Codex robi code review na GitLabie?
Tak, ale w wersji preview. Code review dla pull requestów na GitHubie jest ogólnie dostępny. Merge requesty z GitLaba działają w preview. Jednorazowe i automatyczne przeglądy merge requestów z GitLaba są w becie od 19 sierpnia.
Czym jest Codex Security?
Codex Security Cloud to wtyczka Codexa, która skanuje repozytoria z GitHuba. Szuka podatności, próbuje je odtworzyć w piaskownicy i proponuje poprawki. Łatek nie nakłada sam. Działa jako research preview w planach Pro, Business, Enterprise i Edu. OpenAI pisze, że uzupełnia SAST i go nie zastępuje.